

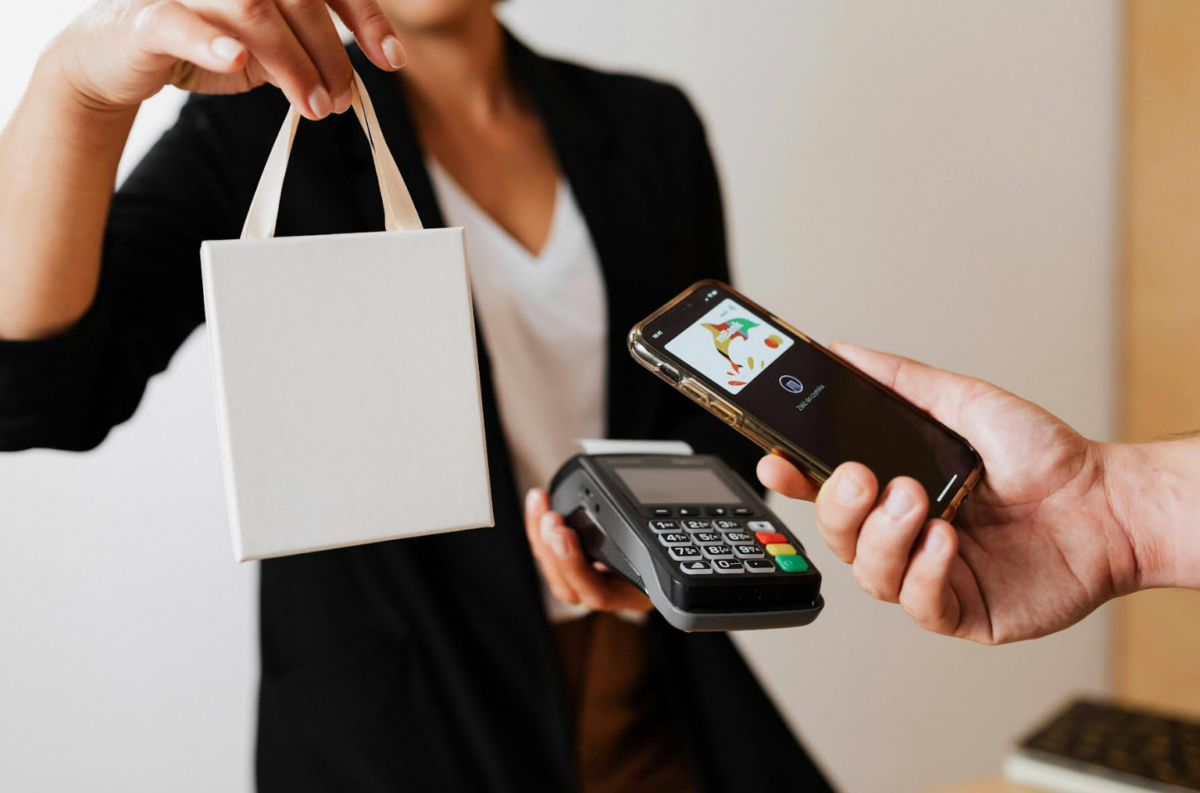
En plena temporada navideña, cuando las compras y transferencias digitales se disparan en Colombia, investigadores de Kaspersky detectaron una nueva ola de estafas digitales que clonan plataformas basadas en Bre-B, el sistema de transferencias por llaves que gana terreno en el país.
La alerta se encendió tras identificar más de 10 dominios maliciosos activos, diseñados para replicar procesos de registro y aprobación de transferencias usadas por entidades financieras que ya operan con este modelo de pagos.
¿Cómo funciona la estafa?
El fraude arranca con mensajes SMS o enlaces fraudulentos que alertan sobre supuestos registros pendientes, llaves digitales por activar o transferencias que requieren aprobación inmediata. El objetivo es uno solo: generar urgencia.
Al hacer clic, el usuario es redirigido a páginas falsas que imitan la interfaz de bancos colombianos, donde se solicita iniciar sesión y digitar credenciales personales y bancarias. Esa información queda en manos de los delincuentes.
Según Kaspersky, los sitios fraudulentos incorporan filtros de geolocalización y validaciones desde dispositivos móviles, lo que eleva la tasa de éxito del engaño. Visualmente, son casi idénticos a los portales legítimos, con nombres de dominio muy similares a los reales.
Un caldo de cultivo perfecto: más pagos digitales y más confianza
El riesgo crece en un contexto donde los pagos digitales ya son parte del día a día. El estudio Banca Digital de Kaspersky revela que:
- 39% de los colombianos se siente más seguro usando banca en línea o billeteras digitales.
- 33% considera que estos canales son más privados que las transacciones presenciales.
Esa mayor confianza, sumada al incremento natural de compras, regalos y transferencias familiares en diciembre, está siendo aprovechada por los ciberdelincuentes para escalar este tipo de ataques.
“En Navidad y Fin de Año realizamos más compras, más transferencias y pagos digitales, y justamente ahí es cuando los estafadores buscan aprovecharse. Cada vez que se incorporan nuevas formas de pago, como las transferencias por llaves, es normal que exista un periodo de ajuste en el que muchos usuarios no conocen del todo cómo funcionan”, advierte Fabio Assolini, director del equipo de Investigación y Análisis para América Latina en Kaspersky.
Dominios activos y riesgo latente
Los investigadores confirmaron que algunos dominios fraudulentos siguen activos y que otros fueron detectados desde noviembre, lo que indica que la campaña no es aislada ni temporal. El riesgo se mantiene alto durante lo que resta del año.
Recomendaciones clave para usuarios en Colombia
Kaspersky recomienda acciones simples pero críticas:
- Desconfiar de SMS o enlaces sobre registros o transferencias, aunque parezcan del banco.
- Ingresar directamente a la web o app oficial de la entidad financiera.
- Evitar actuar bajo presión ante mensajes de bloqueos, vencimientos o urgencias.
- Proteger los dispositivos con soluciones de seguridad que bloqueen enlaces maliciosos.
En un diciembre marcado por el auge de pagos digitales, la prevención se convierte en un activo financiero más.
Bre-B crece, pero la educación digital va tarde
El problema no es Bre-B. Tampoco las transferencias por llaves ni la digitalización del sistema financiero colombiano. El verdadero riesgo está en la brecha entre la velocidad de adopción y el nivel de educación digital.
Los números lo dicen todo: casi 4 de cada 10 colombianos confían más en la banca digital, pero esa confianza no siempre viene acompañada de conocimiento. Y cuando diciembre acelera el consumo, los ciberdelincuentes hacen exactamente lo mismo.
Esta nueva ola de estafas no es sofisticada por tecnología, sino por psicología. Juegan con el afán, el miedo y la urgencia. Usan interfaces conocidas, nombres similares y mensajes diseñados para que el usuario no piense, solo reaccione.
Aquí hay un mensaje claro para el ecosistema financiero: no basta con lanzar nuevos sistemas de pago, también hay que explicar, educar y alertar. Cada nueva innovación abre oportunidades, pero también ventanas de ataque.
Para los usuarios, la conclusión es sencilla y directa: ningún banco pide credenciales por enlace. Nunca. Y en economía digital, desconfiar no es paranoia, es gestión de riesgo personal.
En Navidad se mueve más plata. Y donde hay más plata moviéndose, siempre habrá alguien intentando llevársela por el camino fácil. La diferencia la marca la información.

