

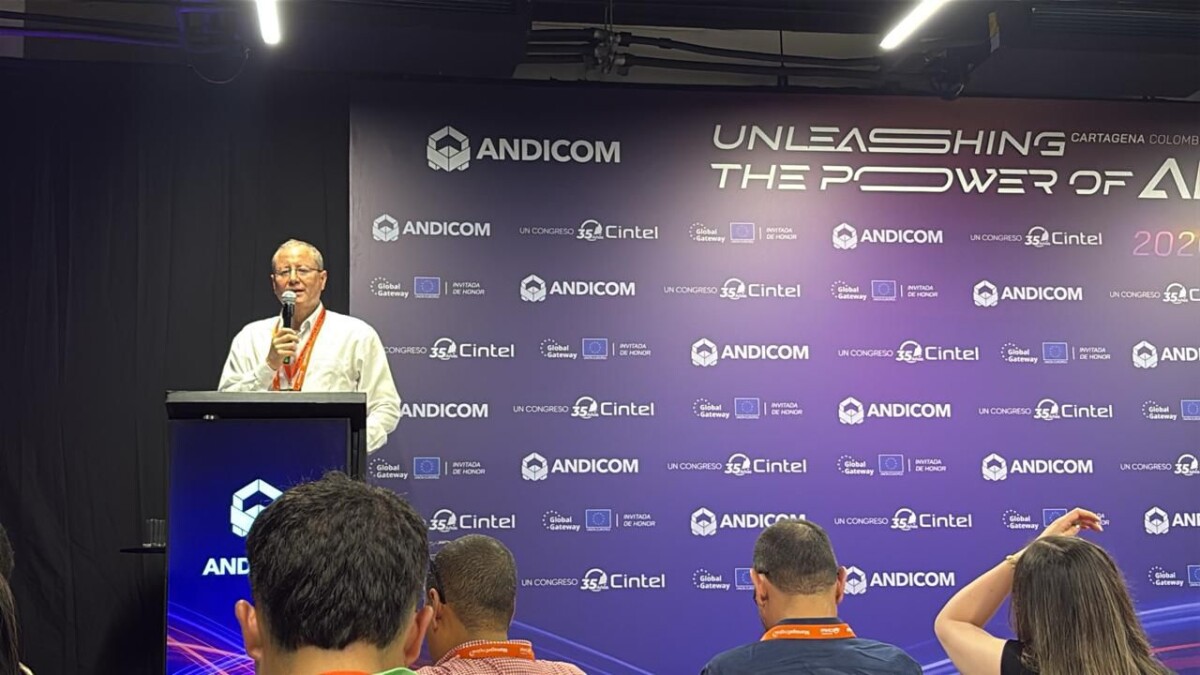

ANDICOM 2026 llega con una señal clara para las empresas: la inteligencia artificial está entrando en una etapa en la que seguridad, control y gobernanza empiezan a pesar tanto como la capacidad tecnológica.
La agenda académica del congreso incorpora estos temas junto con la ciberseguridad poscuántica, reflejando un mercado que empieza a preocuparse menos por experimentar con IA y más por hacerla operable sin abrir nuevos riesgos.
La discusión sobre gobernanza gana peso porque los modelos de IA están pasando de pruebas controladas a aplicaciones que interactúan con información, procesos y usuarios reales. Un desarrollo sin controles puede generar desde problemas de seguridad hasta costos inesperados, especialmente cuando los agentes de IA tienen capacidad para ejecutar tareas de manera autónoma. En una conversación asociada a este debate, se expuso incluso el caso de un desarrollador que, por falta de controles sobre un modelo, habría generado un gasto de US$500 millones, un ejemplo extremo de lo que puede ocurrir cuando el uso de IA crece más rápido que los mecanismos de supervisión.
La presión también viene del frente de la ciberseguridad, porque la inteligencia artificial está reduciendo el tiempo necesario para identificar vulnerabilidades y convertirlas en posibles mecanismos de ataque. Durante una discusión sobre seguridad de software se explicó que fallas conocidas, identificadas mediante CVE, pueden ser aprovechadas con herramientas automatizadas, llevando el ciclo de ataque de semanas o meses a horas o días. Ese cambio obliga a las organizaciones a revisar sus tiempos de respuesta y a proteger la cadena de desarrollo desde el código hasta la operación.
Mientras tanto, la llegada de la computación poscuántica introduce otra presión de largo plazo, ya que parte de la infraestructura criptográfica utilizada actualmente tendrá que prepararse para un escenario en el que computadores cuánticos puedan comprometer determinados sistemas de cifrado. Por eso, que este asunto aparezca en la agenda de ANDICOM 2026 no responde solamente a una discusión académica: anticipa decisiones de inversión relacionadas con actualización tecnológica, protección de datos, gestión de riesgos y continuidad operativa.
Para las empresas, el cambio puede terminar modificando la manera en que se aprueban los proyectos de IA, porque la pregunta dejará de ser únicamente cuánto puede automatizar una herramienta y empezará a incluir quién puede utilizarla, qué información puede consultar, cuánto puede consumir y qué ocurre cuando falla. Esa lógica ya aparece en las plataformas empresariales mediante controles de acceso, límites de consumo y cuotas para evitar que los costos o los riesgos se salgan de control.
Con ANDICOM 2026, la conversación tecnológica empieza a moverse hacia una etapa más pragmática: IA sí, pero acompañada de controles, seguridad y capacidad para responder ante escenarios que todavía parecen lejanos. Para los departamentos de tecnología, eso puede traducirse en presupuestos menos concentrados en experimentar y más orientados a infraestructura, gobierno de datos, ciberseguridad y preparación criptográfica.

