

Cuando una empresa colombiana recibe 4.000 intentos de ataque semanales, como registró la telemetría de Check Point durante los primeros meses de 2026, lo que está enfrentando no es una amenaza abstracta sino una presión operativa constante que pocos equipos de TI están preparados para absorber.
La mayoría de esos intentos son automáticos, de baja sofisticación y terminan bloqueados por filtros básicos, pero el problema no es cada evento individual sino el ruido que generan: los analistas de seguridad pasan el 80% de su tiempo revisando falsos positivos y apenas el 20% buscando lo que realmente podría dañar el negocio. Esa proporción, en un contexto donde el tiempo de explotación de vulnerabilidades pasó de meses en 2018 a 1.5 días en junio de 2026, se convierte en una ecuación imposible de resolver con procesos manuales.
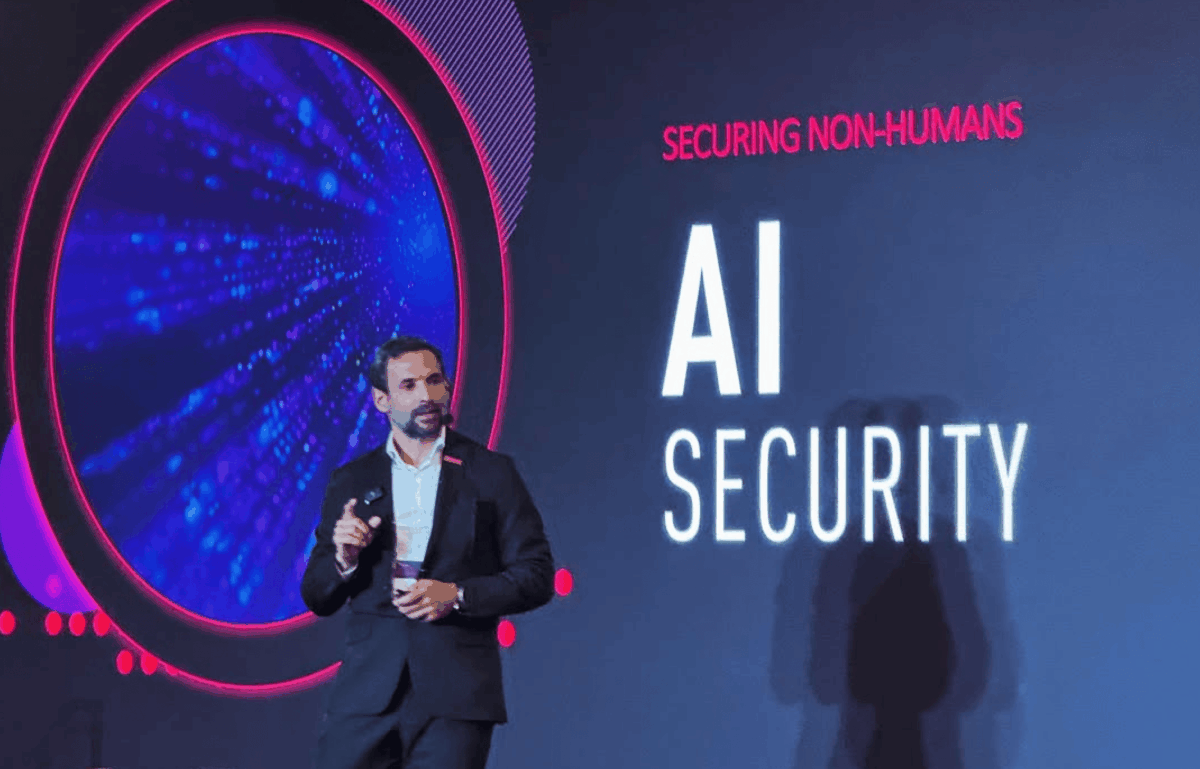
El dato de aceleración no es menor. Antonio Amador, Head of Latam and Caribbean de Check Point para la región, lo presentó el miércoles 4 de junio durante el evento Check Point Advantage en el JW Marriott de Bogotá, y la proyección que acompañó la cifra fue aún más contundente: para 2027 se espera que una vulnerabilidad sea explotada en cuestión de minutos.
Eso significa que una empresa que depende de un analista que revisa alertas una vez al día está operando con una ventana de exposición de 24 horas en un entorno donde el atacante puede moverse en menos de dos.
Y si la revisión es semanal, la ventana se amplía a siete días, lo que prácticamente garantiza que el atacante va a llegar antes de que la empresa se dé cuenta.
Lo que este panorama revela no es una falla técnica aislada sino un desajuste estructural entre la velocidad de los atacantes y la velocidad de respuesta de las organizaciones. La tecnología para automatizar la detección y priorización de vulnerabilidades ya existe, está disponible en el mercado y empresas como Check Point la ofrecen como parte de sus plataformas integradas.
El problema es que implementarla requiere decisiones que no son técnicas sino de gobierno corporativo, y ahí es donde muchas empresas colombianas están quedando rezagadas.
El caso de la nómina que se fue por un chatbot
Una empresa mediana colombiana, cuyo nombre no se revela porque el caso aún está en proceso forense, descubrió después de una auditoría interna que un empleado del área de recursos humanos había pegado un archivo con datos completos de nómina en un modelo público de inteligencia artificial.
El empleado necesitaba estructurar un informe de compensaciones y encontró en la herramienta una forma más rápida de hacerlo, sin saber que al hacerlo estaba enviando nombres, salarios, números de identificación y cuentas bancarias de toda la plantilla a un servidor fuera del control de la empresa. No hubo un hacker al otro lado, no hubo un ataque sofisticado, no hubo una vulnerabilidad explotada en el sentido clásico. Hubo un empleado haciendo su trabajo con la mejor intención y una empresa que nunca le había dicho que eso no se podía hacer.
Este tipo de filtración es el que explica el 79% de empresas colombianas con fuga de información activa que reportó Check Point en su último Threat Intelligence Report. No son ataques sino errores de proceso multiplicados por cientos de empleados que usan herramientas de inteligencia artificial porque les facilitan el trabajo, no porque haya una política que lo autorice.
La diferencia entre Colombia (79%) y el resto de América Latina (72%) son siete puntos que sugieren una adopción más acelerada de estas herramientas sin los controles correspondientes, probablemente porque el tejido empresarial colombiano tiene una densidad alta de empresas de servicios y tecnología donde el uso de IA se ha difundido más rápido que en otros mercados.
Manuel Rodríguez, Security Engineering Manager de Check Point, describió durante el evento un escenario similar pero con una capa adicional de complejidad: los agentes autónomos. «Imaginémonos que ustedes tuviesen un agente que pudieran poner en su computadora que después de recolectar toda la entrevista les escriba los artículos, les publique vídeos, o sea, haga todo eso automáticamente.
Obviamente lo van a querer. Pero la organización no necesariamente va a tener visibilidad de que eso existe. Este agente puede o no tener algunos criterios de seguridad importantes, controles básicamente. Y esto puede convertir una herramienta automatizada para bien en una herramienta automatizada para el mal».
La solución técnica existe y consiste en sistemas que se ponen en medio de la conversación entre el usuario y el modelo de IA para inspeccionar qué información está saliendo, pero implementarla requiere que alguien en la dirección decida que el riesgo de fuga de información es lo suficientemente grave como para justificar la inversión y la fricción operativa que esos controles generan.
El proveedor que nadie audita
Una cadena de suministro en el sector manufacturero colombiano puede tener decenas de proveedores de tecnología, logística, servicios financieros y consultoría, cada uno de los cuales maneja información sensible de la empresa: órdenes de compra, especificaciones técnicas, cronogramas de entrega, datos de contacto de empleados clave.
Si alguno de esos proveedores es vulnerado, el atacante puede usar esa información para llegar a la empresa objetivo sin necesidad de atacarla directamente, y lo peor es que la empresa objetivo probablemente no se enterará hasta que sea demasiado tarde. Este vector de ataque es uno de los que menos se discute en las juntas directivas no porque no sea importante sino porque es incómodo: preguntarle a un proveedor sobre su postura de seguridad puede tensar una relación comercial, y en muchos casos el proveedor más pequeño es el más vulnerable y el que menos recursos tiene para protegerse.
Emmanuel Ruiz, Head of Channels para LATAM de Check Point, puso el foco en el origen del problema durante su intervención en el evento: «Muchas de las personas nos dicen: no sé qué está pasando, no sé qué tengo. Sé que los usuarios usan IA, sé que tengo algunos agentes, pero no sé cuál es el impacto. Necesito ayuda para identificar el riesgo». Esa declaración revela una brecha de visibilidad, no de malicia.
Las empresas no están ignorando el riesgo a propósito. Sencillamente no tienen forma de saber qué información está saliendo, hacia dónde y con qué permisos, porque sus sistemas de monitoreo fueron diseñados para una época anterior a la inteligencia artificial generalizada. Un firewall tradicional no distingue entre un empleado que sube un archivo a un repositorio autorizado y otro que lo pega en un chat de IA. Para ese control se necesitan capas adicionales de inspección que la mayoría de las empresas colombianas todavía no ha desplegado.
La métrica que importa ya no es cuántos ataques bloqueas
El dato de 4.000 ataques por semana suena a catástrofe, pero la mayoría de las empresas no va a sufrir un incidente grave porque un atacante logró vulnerar sus defensas externas. El incidente grave va a llegar porque un empleado hizo clic en un correo de phishing bien diseñado, porque un agente autónomo mal configurado envió información a un servidor externo o porque un proveedor con credenciales comprometidas permitió el acceso lateral a la red corporativa.
En todos esos casos, la falla no está en el firewall ni en el antivirus. Está en la cadena de decisiones humanas que precedieron al evento.
Lo que cambió con la inteligencia artificial no es la naturaleza de los ataques sino su escala y velocidad. Los atacantes pueden personalizar miles de correos de phishing por minuto, pueden probar combinaciones de credenciales a una velocidad imposible para un humano y pueden escanear vulnerabilidades en toda la superficie de internet en cuestión de horas. La empresa que responda con procesos manuales va a perder, no porque sus empleados sean menos competentes sino porque la asimetría de velocidad es insalvable.
Antonio Amador lo resumió al cierre de su intervención en el JW Marriott: «La tecnología está respondiendo con las mismas capacidades de inteligencia artificial, pero nosotros todavía seguimos tomando decisiones a una velocidad probablemente más lenta de lo que están sucediendo las cosas. La brecha de esa velocidad con la que respondemos para poder gestionar ese riesgo tiene que ser reducida de la misma manera exponencial como la amenaza se ha incrementado con el apoyo de tecnología».
La frase no es una advertencia técnica ni un llamado a comprar más software. Es una constatación económica: en un mundo donde los ataques se miden en minutos, la única ventaja competitiva sostenible es la capacidad de prevenir antes de que ocurra, y esa capacidad no se compra con un producto sino que se construye con procesos, políticas y, sobre todo, con una velocidad de decisión que muchas empresas colombianas todavía no han alcanzado.

