

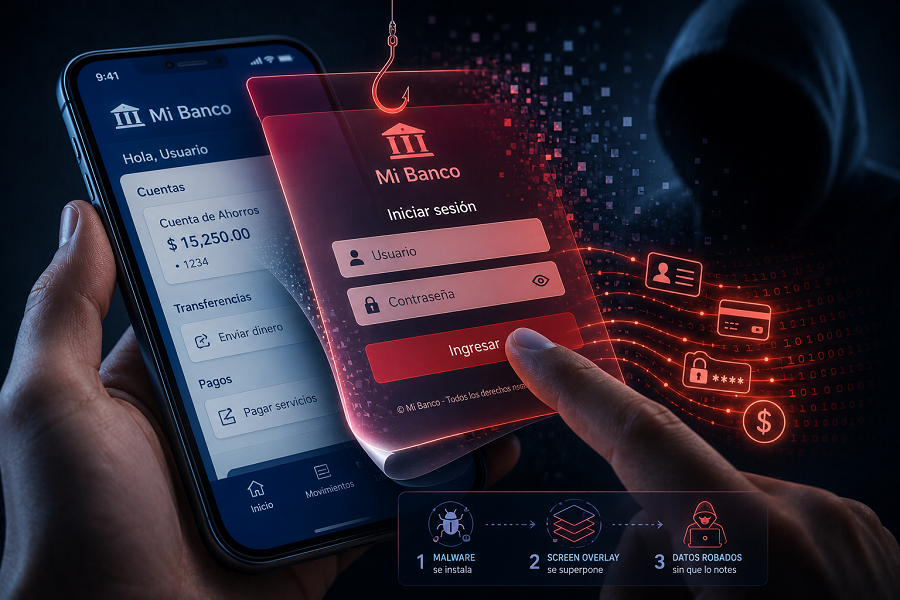

En el mundo digital, la confianza se ha convertido en uno de los activos más valiosos y, al mismo tiempo, en uno de los más vulnerables. Operaciones tan habituales como revisar el saldo de una cuenta, hacer una transferencia o pagar desde una aplicación bancaria forman parte de la rutina de millones de personas. Ese escenario cotidiano es precisamente el que hoy aprovechan los ciberdelincuentes mediante Screen Overlay, una modalidad de fraude que actúa desde el propio dispositivo sin despertar sospechas.
Durante años, buena parte de la conversación sobre fraude digital giró alrededor del phishing y los correos electrónicos falsos. Sin embargo, el panorama ha evolucionado. Ahora los ataques ya no dependen únicamente de convencer al usuario de hacer clic en un enlace, sino de infiltrarse directamente en el teléfono para hacer pasar una interfaz falsa como si fuera completamente legítima.
Ese cambio marca un antes y un después para la seguridad digital. La experiencia del usuario, diseñada para ser simple y fluida, también se convierte en un espacio donde los atacantes buscan pasar inadvertidos. La sofisticación ya no está únicamente en el código malicioso, sino en la capacidad de replicar con precisión aquello que las personas utilizan todos los días.
Como ocurre en muchas industrias donde la innovación redefine las reglas del juego, el fraude digital también avanza reinventando sus métodos. Del mismo modo que una startup cambia un mercado al simplificar procesos, los ciberdelincuentes modifican sus estrategias para aprovechar la confianza y reducir las posibilidades de ser detectados.
José Amado, gerente de la práctica de Identidades Digitales en SISAP, explica que el fenómeno representa una nueva etapa en la evolución de las amenazas digitales. Los ataques de Screen Overlay representan una evolución de las técnicas tradicionales de fraude digital. Ya no se trata únicamente de engañar al usuario mediante correos electrónicos falsos; ahora los atacantes buscan infiltrarse en los dispositivos y aprovechar la confianza que las personas depositan en sus aplicaciones cotidianas.
La diferencia frente a otras modalidades es que el ataque ocurre dentro del propio dispositivo. El malware puede solicitar permisos avanzados, monitorear la actividad y activar una pantalla falsa justo cuando el usuario abre una aplicación financiera, haciendo que entregue sus credenciales creyendo que interactúa con la plataforma auténtica.
Esta capacidad para imitar con precisión aplicaciones legítimas convierte la prevención en un desafío compartido entre empresas, desarrolladores y usuarios. La tecnología sigue evolucionando, pero también debe hacerlo la forma en que las organizaciones construyen una cultura de seguridad alrededor de sus procesos digitales.
La respuesta pasa por adoptar prácticas que reduzcan el riesgo. Descargar aplicaciones únicamente desde tiendas oficiales, revisar los permisos solicitados, mantener actualizado el sistema operativo, utilizar autenticación multifactor y desconfiar de enlaces que promuevan instalaciones externas forman parte de las medidas recomendadas para disminuir la exposición.
Actualmente, este tipo de ataque afecta únicamente a dispositivos Android, lo que hace especialmente relevante que quienes utilizan este sistema operativo revisen con mayor frecuencia la configuración de seguridad de sus equipos y los permisos concedidos a las aplicaciones instaladas.
José Amado concluye que la mejor estrategia continúa siendo una combinación equilibrada entre tecnología y prevención. La mejor defensa continúa siendo una combinación de tecnología, monitoreo constante y educación. Mientras las organizaciones fortalecen sus controles, los usuarios deben mantenerse atentos a cualquier comportamiento inusual en sus dispositivos y aplicaciones financieras.

